Imagina enviar un sobre cerrado por correo. En el mundo físico, necesitas un sello de lacre o una firma manuscrita para probar que tú lo enviaste y que nadie abrió el contenido en el camino. En el mundo digital, donde copiar y pegar es tan fácil como respirar, ¿cómo demuestras que esa transacción de Bitcoin salió realmente de tu billetera y no de la de un hacker? La respuesta está en las firmas digitales. No son garabatos escaneados, sino procesos matemáticos complejos que garantizan la autenticidad e integridad de cada movimiento de valor en una red descentralizada.
Si alguna vez te has preguntado por qué puedes confiar en que tus criptomonedas están seguras sin depender de un banco central, la explicación reside aquí. Las firmas digitales son el mecanismo fundamental que permite la confianza sin necesidad de intermediarios. Desde que Satoshi Nakamoto publicó el libro blanco de Bitcoin en 2008, este sistema ha sido el corazón latente de la mayoría de las redes blockchain principales, incluyendo Ethereum. Pero, ¿cómo funciona exactamente esta magia matemática? Y más importante aún, ¿qué pasa si algo sale mal?
La arquitectura de la confianza: Criptografía asimétrica
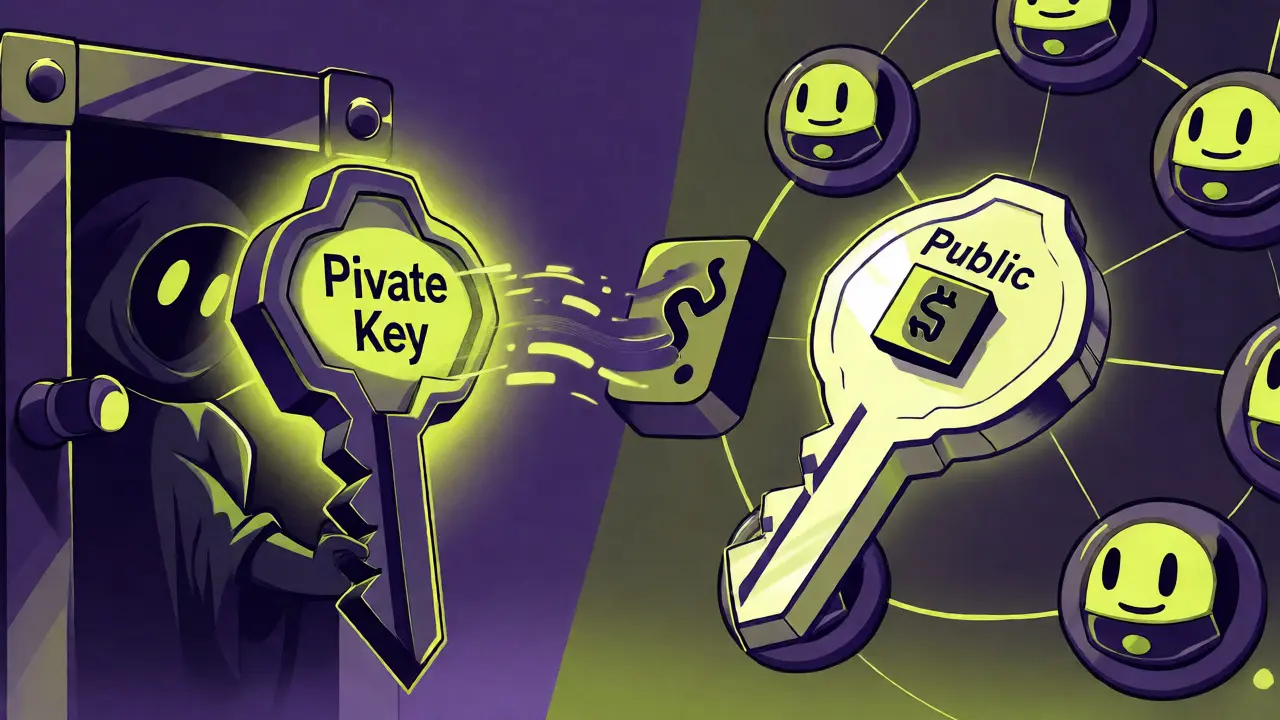
Para entender las firmas digitales, primero hay que olvidar la idea de una sola contraseña. La tecnología detrás de esto se llama criptografía asimétrica. Piensa en ella como un par de llaves interconectadas pero distintas: una clave privada y una clave pública.
Tu clave privada es secreta. Es la llave maestra que solo tú posees (o deberías). Se utiliza para firmar transacciones. Si pierdes esta clave, pierdes el acceso a tus fondos; si alguien más la obtiene, puede mover tus activos como si fueran suyos. Por otro lado, tu clave pública es como tu dirección de correo electrónico o tu número de cuenta bancaria. Puedes compartirla con todo el mundo sin miedo. Los nodos de la red usan tu clave pública para verificar que la firma creada con tu clave privada es válida.
El proceso ocurre así:
- Cuando inicias una transacción, los datos (cuánto envías, a quién) se convierten en una huella digital única llamada hash.
- Tu software de billetera combina ese hash con tu clave privada usando un algoritmo específico.
- El resultado es la firma digital, un código único para esa transacción específica.
- Los mineros o validadores reciben la transacción, la firma y tu clave pública.
- Usan tu clave pública para comprobar matemáticamente que la firma coincide con los datos originales.
Lo brillante de este sistema es que la verificación no requiere revelar tu clave privada. Es como poder demostrar que tienes la llave correcta para abrir una puerta sin tener que entregarle la llave al guardia de seguridad.
ECDSA: El estándar de oro actual
No todas las firmas digitales son iguales. La mayoría de las grandes blockchains, incluido Bitcoin y Ethereum, utilizan un algoritmo llamado ECDSA (Elliptic Curve Digital Signature Algorithm). ¿Por qué este y no otros más antiguos como RSA?
La eficiencia manda. Para ofrecer el mismo nivel de seguridad, RSA necesita claves mucho más largas y consume más recursos computacionales. ECDSA logra la misma protección con claves significativamente más cortas. Esto es crucial para una red distribuida donde miles de ordenadores deben verificar millones de transacciones diarias. Cada byte cuenta cuando intentas mantener sincronizada una red global.
Bitcoin implementa específicamente ECDSA sobre una curva elíptica llamada secp256k1. Esta elección no fue arbitraria; ofrece una fortaleza de 256 bits, lo que significa que intentar romper la firma por fuerza bruta tomaría más tiempo del que ha existido el universo hasta ahora. Ethereum sigue un camino similar, aunque algunas redes nuevas están explorando alternativas como EdDSA para mejorar el rendimiento.
| Característica | ECDSA (Bitcoin/Ethereum) | RSA (Tradicional) | EdDSA (Nuevas redes) |
|---|---|---|---|
| Tamaño de clave | Pequeño (eficiente) | Grande (ineficiente para móvil/IoT) | Muy pequeño |
| Velocidad de firma | Rápida | Lenta | Muy rápida |
| Seguridad estimada | Alta (256-bit equivalente) | Alta (pero requiere claves de 3072+ bits) | Alta |
| Determinismo | Requiere cuidado con aleatoriedad | N/A (no usado comúnmente en blockchain) | Generalmente determinista (más seguro) |
Integridad de datos: Lo que se firma, se congela
Una de las propiedades más potentes de la firma digital es su vinculación absoluta con los datos de la transacción. La firma no es un adhesivo genérico que puedas poner en cualquier documento; es una parte integral del contenido.
Si cambias un solo carácter en la dirección de destino, o modificas el importe enviado desde 0.002 BTC a 0.0021 BTC, la firma original deja de ser válida instantáneamente. Los nodos de la red rechazarán la transacción porque el cálculo matemático ya no cuadra. Esto garantiza la inmutabilidad del registro. Una vez que una transacción se incluye en un bloque y tiene confirmaciones suficientes, cambiar sus detalles requeriría recalcular todas las firmas subsiguientes y superar el consenso de la red, algo prácticamente imposible.
Esta característica protege contra dos tipos de fraudes principales:
- Suplantación de identidad: Nadie puede gastar tus monedas sin tu clave privada, aunque conozca tu dirección pública.
- Manipulación de datos: Un atacante no puede interceptar tu transacción y cambiar el destinatario mientras viaja por la red, porque invalidaría la firma.
El papel de la firma en la verificación descentralizada
Aquí es donde entra la belleza de la descentralización. En un sistema bancario tradicional, confías en que el banco haya registrado correctamente tu transferencia. En blockchain, no necesitas confiar en nadie. Necesitas verificar.
Cada nodo completo (full node) en la red realiza la misma tarea independiente. Reciben la transacción, extraen la firma y la clave pública del remitente, y ejecutan el algoritmo de verificación. Si el resultado es positivo, aceptan la transacción para su posible inclusión en el siguiente bloque. Si es negativo, la descartan silenciosamente.
Este proceso masivo ocurre millones de veces al día. Bitcoin procesa entre 300.000 y 400.000 transacciones diarias, cada una verificada por miles de nodos independientes. Ethereum maneja volúmenes aún mayores, superando a menudo el millón de transacciones diarias en periodos pico. Todo esto sin una autoridad central que diga "esto es válido". La validez emerge del consenso matemático compartido.
Vulnerabilidades y buenas prácticas de seguridad
Aunque la matemática es sólida, la implementación humana no siempre lo es. La mayor debilidad de las firmas digitales no está en el algoritmo, sino en la gestión de la clave privada.
Si tu clave privada se filtra, el ladrón puede generar firmas perfectamente válidas. La red no sabe que eres tú quien firmó; solo sabe que alguien con la clave privada correcta lo hizo. Por eso, los expertos en seguridad insisten en usar hardware wallets (billeteras frías) para almacenar claves privadas, manteniéndolas fuera del alcance de malware en tu ordenador o teléfono.
Otro riesgo histórico fue la mala generación de números aleatorios. En los primeros días de Bitcoin, algunos wallets reutilizaban la misma aleatoriedad (nonce) al firmar diferentes transacciones con la misma clave privada. Esto permitía a los analistas calcular la clave privada a partir de dos firmas públicas. Hoy en día, los protocolos modernos han corregido esto, asegurando que cada firma sea única incluso si los datos de la transacción son similares.
Firmas múltiples y aplicaciones avanzadas
Las firmas digitales no solo sirven para transferencias simples. Permiten estructuras de gobernanza complejas mediante billeteras multi-firma (multisig). Imagina una caja fuerte que requiere tres llaves para abrirse, y tú solo tienes una. Solo si tú y otros dos socios firman la transacción, se libera el dinero.
Esto es vital para organizaciones, tesorerías DAO y exchanges. También habilita funciones como los swaps atómicos, donde dos personas pueden intercambiar criptomonedas de cadenas diferentes (por ejemplo, Bitcoin por Litecoin) con garantía criptográfica. O ambas transacciones se completan, o ninguna ocurre, eliminando el riesgo de contraparte.
El futuro: Schnorr y la resistencia cuántica
La tecnología no se queda quieta. Bitcoin activó recientemente las firmas Schnorr, que ofrecen varias ventajas sobre ECDSA. Son más compactas, lo que ahorra espacio en la cadena, y permiten la agregación de firmas. Esto significa que si diez personas firman transacciones separadas, pueden combinarse en una sola firma para la red, reduciendo drásticamente el tamaño de los bloques y mejorando la escalabilidad.
Mirando más lejos, surge la amenaza de la computación cuántica. Los ordenadores cuánticos futuros podrían, teóricamente, romper la criptografía de curva elíptica actual. Los investigadores ya trabajan en algoritmos post-cuánticos como CRYSTALS-Dilithium y FALCON. Aunque no es una emergencia inmediata, las blockchains deberán migrar eventualmente a estos nuevos estándares para mantener la seguridad a largo plazo.
Preguntas frecuentes sobre firmas digitales en blockchain
¿Qué diferencia hay entre una firma digital y una firma electrónica?
Una firma electrónica es simplemente una imagen o texto que representa tu nombre en un documento digital, similar a escanear tu rúbrica. Una firma digital, usada en blockchain, es un mecanismo criptográfico basado en pares de claves que garantiza matemáticamente la autenticidad y la integridad de los datos. La firma digital cambia si el documento cambia; la electrónica no necesariamente.
¿Puedo perder mi bitcoin si pierdo mi clave privada?
Sí. Dado que la clave privada es la única herramienta capaz de generar una firma digital válida para autorizar el gasto de tus fondos, sin ella no puedes crear la prueba matemática necesaria para moverlos. La red blockchain no tiene un botón de "contraseña olvidada".
¿Por qué se usa ECDSA y no RSA en Bitcoin?
ECDSA proporciona niveles de seguridad equivalentes a RSA pero con claves mucho más pequeñas. Esto reduce el tamaño de los datos que deben almacenarse y transmitirse por la red, haciendo el sistema más eficiente y escalable para una base de datos distribuida global.
¿Qué es una firma Schnorr y por qué importa?
Schnorr es un esquema de firma digital más reciente adoptado por Bitcoin. Permite agregar múltiples firmas individuales en una sola firma compuesta. Esto mejora la privacidad (no se distingue si una firma proviene de una o muchas partes) y la escalabilidad (menos datos ocupados en el bloque).
¿Son las firmas digitales resistentes a la computación cuántica?
No actualmente. Los algoritmos actuales como ECDSA son vulnerables a ataques cuánticos suficientemente avanzados (algoritmo de Shor). Sin embargo, se están desarrollando e investigando firmas digitales post-cuánticas que serán inmunes a estos ataques, las cuales probablemente se integrarán en futuras actualizaciones de protocolo.